
tp官方正版下载软件结构拆解,从安装包到协议层怎么验
tp官方正版下载软件结构拆解,从安装包到协议层怎么验
用过TP(Telegram)的朋友大概率被各种"下载站"坑过,今天从安装包本身出发,把官方正版的软件结构掰开来讲清楚。你拿到的那个文件到底是不是官方出的,看完这篇心里就有数了。
桌面端目前分两个分支:Windows和macOS用的是Electron打包,Linux版切到了Tauri,安装包体积和启动速度差别挺明显。移动端Android是Kotlin写的原生APK,iOS是Swift,两条线代码不通用。官方下载入口只认域名telegram.org,其他带"tp""tg"前缀的站点基本都算不上正版渠道。
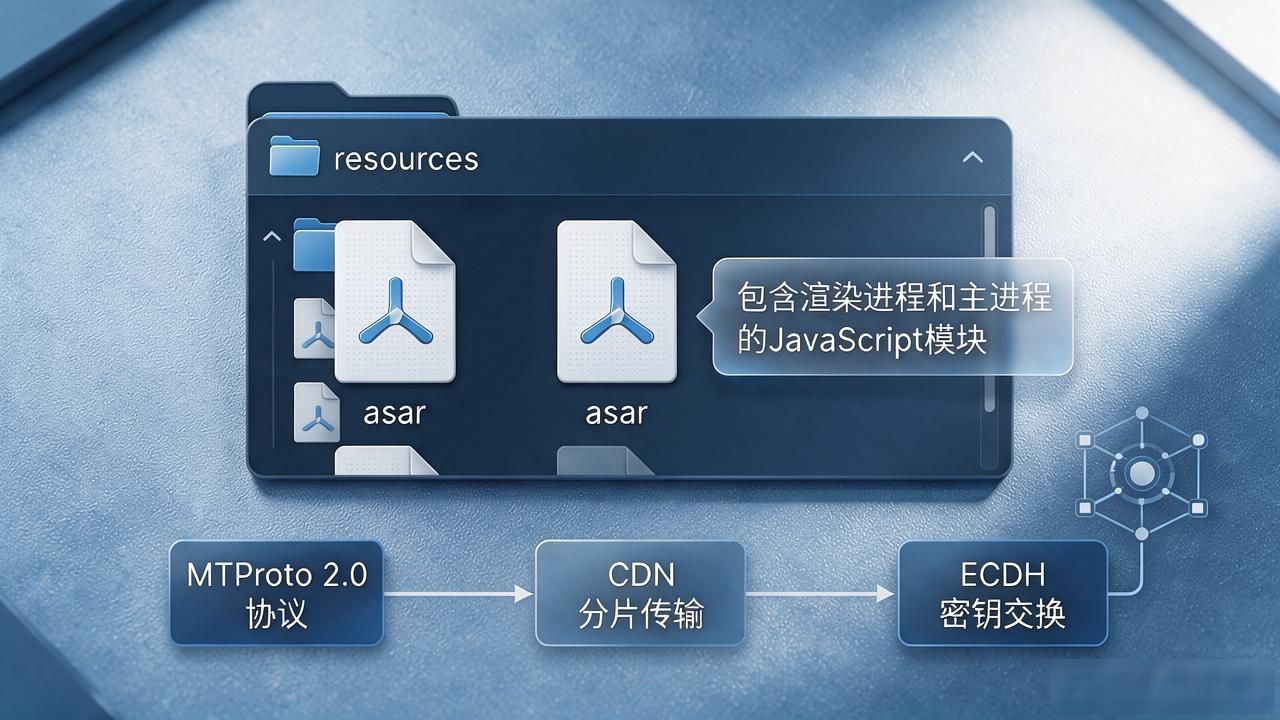
翻开桌面端的安装目录,核心逻辑集中在resources文件夹下的asar归档文件里,存的是渲染进程和主进程的JavaScript模块。网络层跑的是MTProto 2.0协议,走CDN分片传输,密钥交换用ECDH。移动端APK拿反编译工具一打开tp官方正版下载软件结构拆解,从安装包到协议层怎么验,包名、签名证书、混淆程度这三样跟官网发版对得上才算数。
判断正版最直接的办法:Windows看PE文件里的数字签名,APK看签名证书指纹tp官方正版下载软件结构分析,macOS看Developer ID。官方签名字段指向Telegram FZ-LLC,跟任何"绿色版""精简版"的签名完全不同。安装包SHA-256哈希值官网有公示,比对一下几秒钟就能验出来。
你手上那个TP安装包是从哪个渠道拿的?验过签名没有?